Contraseña “Louvre”: el error que facilitó el robo del museo más famoso del mundo y cómo evitar que te pueda pasar lo mismo con estos consejos
Fallas de seguridad informática y contraseñas débiles desataron el robo más grave en la historia del Museo del Louvre. Conoce los detalles aquí.
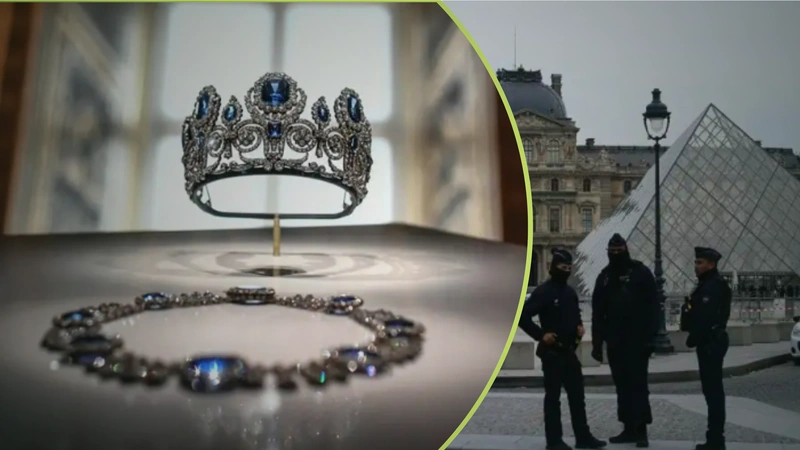
Fotos: Usadas en el portal Perfil | AFP
El reciente robo en el Museo del Louvre (19 de octubre de 2025) ha puesto bajo la lupa no solo el hecho delictivo, sino las graves fallas de seguridad informática y operativa que permitieron que esto ocurriera.
Investigaciones periodísticas y documentos confidenciales revelan una larga serie de advertencias ignoradas, claves débiles y sistemas desactualizados, lo que plantea interrogantes sobre cómo proteger mejor los activos digitales y físicos.
Ya en diciembre de 2014, la Agence nationale de la sécurité des systèmes d’information (ANSSI) realizó una auditoría al Museo del Louvre para evaluar su red de seguridad, aquella que enlaza el control de accesos, las alarmas y la videovigilancia.
Contraseñas débiles expusieron al Museo del Louvre
En ese informe de 2014 se detectó que la contraseña para un servidor que gestiona videovigilancia era “LOUVRE”, mientras que otro programa (publicado por la firma Thales Group) usaba la clave “THALES”. Ambas eran descritas por la ANSSI como “triviales”.
Además, el museo hacía uso de sistemas operativos obsoletos como Windows 2000 o Windows XP, sin actualizaciones de antivirus ni bloqueo de sesión adecuado.
El resultado: una combinación de contraseña débil, sistemas sin mantenimiento, control operático deficiente, configuraron una vulnerabilidad esencial que quedó sin resolver a lo largo de los años.
El informe —clasificado y de distribución restringida— concluía que “las aplicaciones y sistemas desplegados en la red de seguridad presentan numerosas vulnerabilidades”. Entre ellas, se indicaba que “había un atacante que consiguiera acceso a la red de oficinas del museo, desde allí podría comprometer la red de seguridad”.
El robo: cómo se aprovechó la brecha en el museo
El 19 de octubre de 2025, los ladrones ingresaron al Louvre y en menos de ocho minutos robaron joyas de la galería de Apolo. Según la auditoría de la Corte de Cuentas de Francia, el museo contaba con únicamente un 39 % de sus salas con CCTV al momento del robo, y reconoció que el sistema necesitaba modernizarse urgentemente.
Aunque aún no está confirmado que los hackers usaran la contraseña “LOUVRE” para perpetrar el robo, el hecho de que esa clave estuviera documentada como vulnerabilidad desde hace más de una década agrava la percepción de negligencia estructural.
Recomendaciones clave para fortalecer la seguridad digital
Para cualquier institución —o incluso usuario particular— los siguientes pasos ayudan a evitar caer en el mismo tipo de vulnerabilidad señalada en este caso:
1. Contraseñas robustas y gestión de acceso
- Evita usar nombres evidentes para contraseñas (como el nombre de la institución o marca).
- Emplea al menos 12 caracteres con mayúsculas, minúsculas, números y símbolos.
- Cambia contraseñas periódicamente y no reutilices la misma clave para distintos sistemas.
- Habilita la autenticación de múltiples factores (MFA) en sistemas críticos como videovigilancia, control de accesos, servidores de seguridad.
- Mantén un inventario de accesos y permisos: quién puede modificar cámaras, cambiar credenciales, acceder a base de datos de control de accesos.
2. Sistemas actualizados y soporte técnico
- Identifica todos los sistemas que gestionan seguridad física o digital: control de acceso, CCTV, alarmas, servidores de gestión.
- Verifica que los sistemas operativos obtengan actualizaciones oficiales y que el fabricante aún los soporte. El Museo del Louvre seguía usando software cuya empresa dejó de dar mantenimiento en 2003.
- Si algún sistema está “fuera de soporte”, planifica su migración o reemplazo inmediatamente.
- Contrata un mantenimiento técnico continuo, realizando auditorías regulares, y responde a los informes de vulnerabilidad con plazos claros.
El robo al Museo del Louvre revela que ningún nivel de prestigio o valor histórico exime de aplicar estándares mínimos de ciberseguridad y mantenimiento técnico en los sistemas de seguridad.